Ataque informático a frigoríficos en Francia: cómo se vulneraron 350 supermercados y por qué importa
Controladores de la firma danesa Danfoss quedaron expuestos a internet y corrieron firmware sin parches. El episodio dejó mercadería arruinada y volvió a poner bajo la lupa la seguridad de la cadena de frío. Especialistas explican el método y qué medidas podían evitarlo.
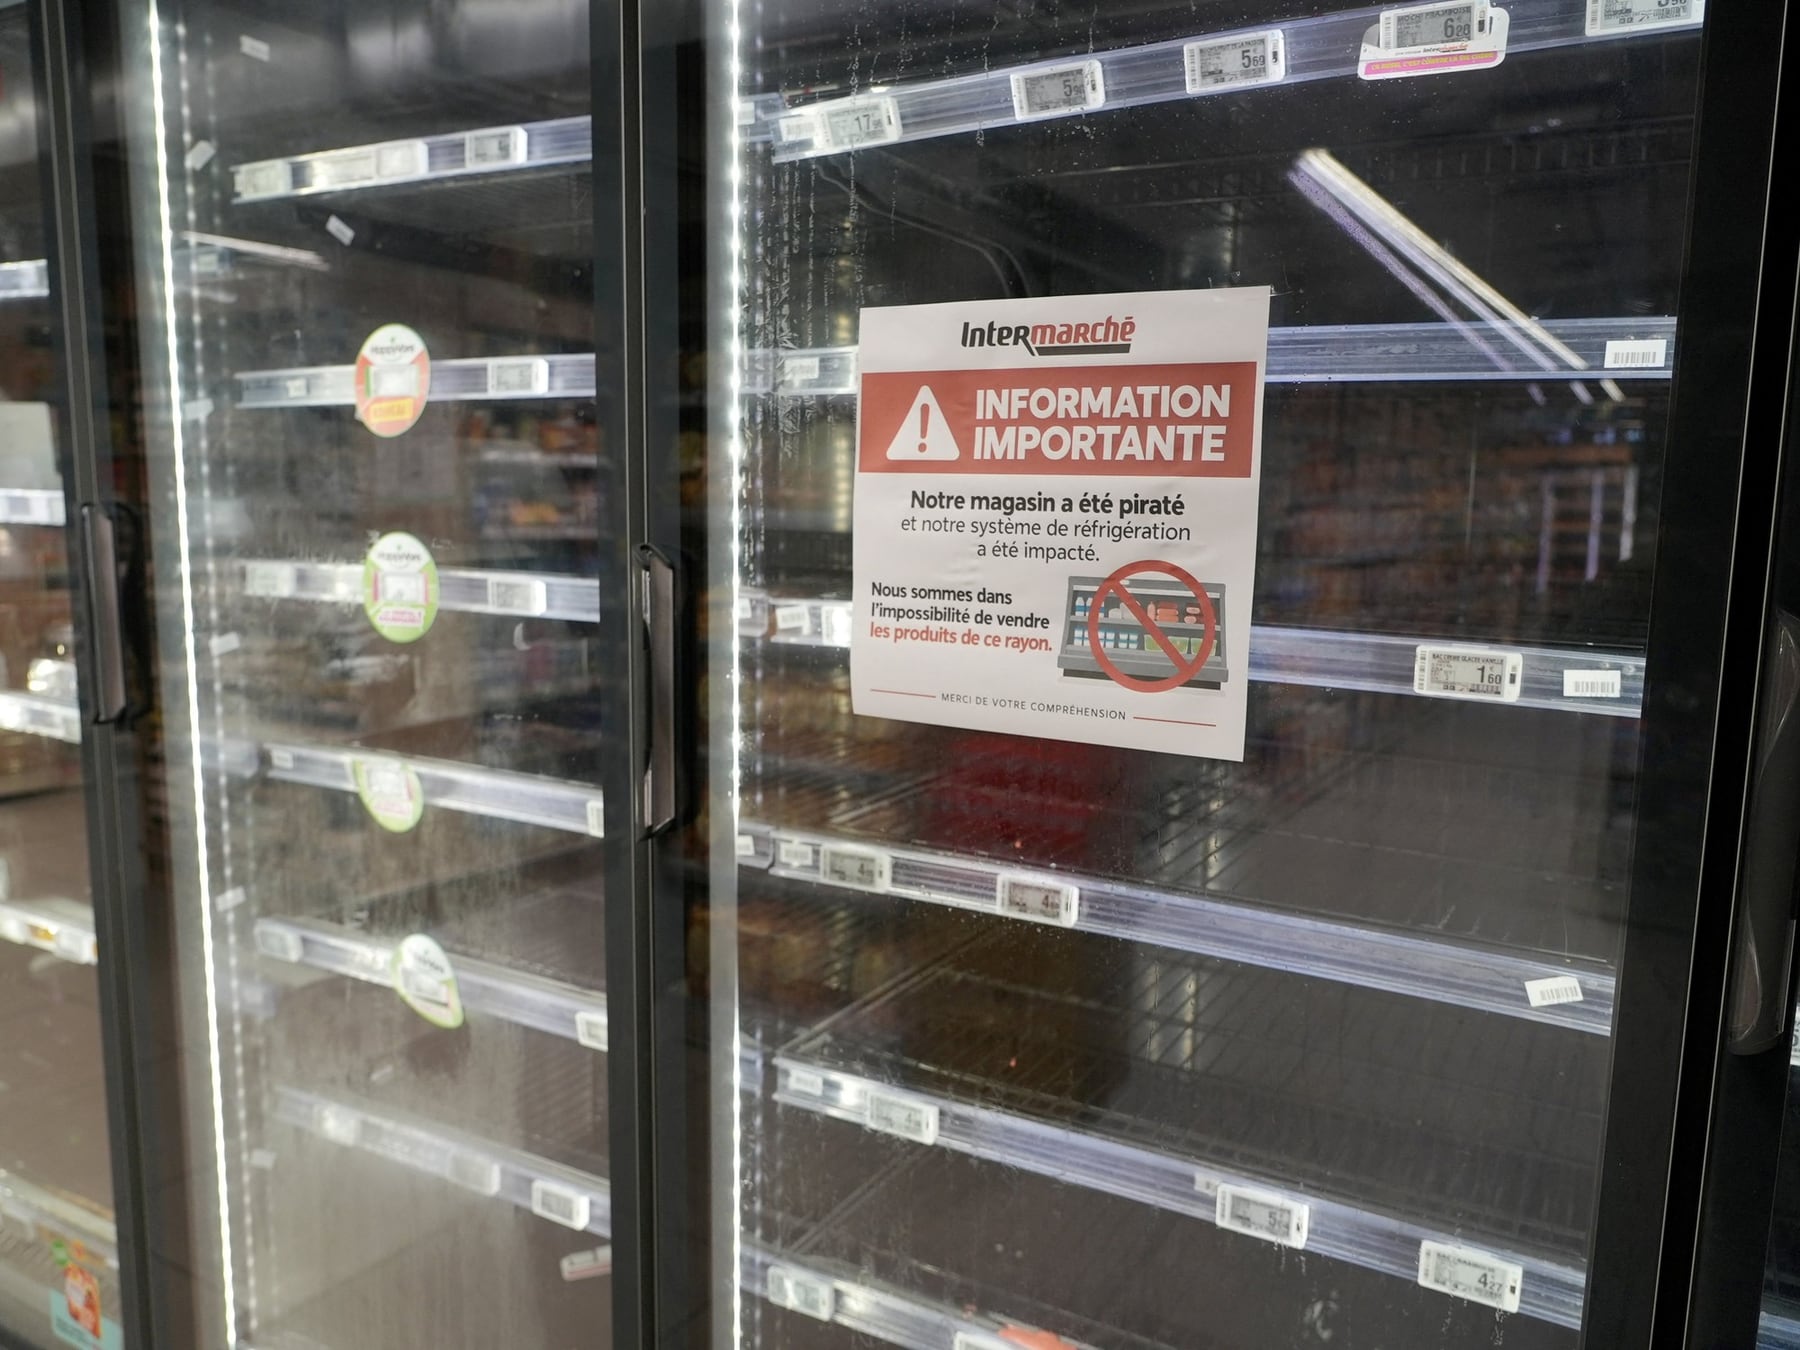
Las heladeras y cámaras frigoríficas de los supermercados modernos ya no son simples electrodomésticos: llevan computadoras embebidas que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y ajustar parámetros sin enviar técnicos a cada sucursal. Esa misma comodidad operativa fue, en el caso francés, la puerta de entrada del ataque.
Los controladores comprometidos pertenecen a Danfoss, compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios equipos afectados utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Según un relevamiento con la herramienta Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables en ese momento preciso.
Qué se necesita para entrar, según un especialista
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Una de las hipótesis más firmes apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo Team82 de la firma Claroty identificó vulnerabilidades que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó parches para corregirlas, aunque las autoridades francesas todavía no confirmaron que hayan sido ese el vector utilizado en el ataque.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios elevaron la temperatura de manera progresiva hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos generaron sobrecalentamientos con riesgo de incendio.
Lo que falta
- Confirmación oficial sobre la vulnerabilidad explotada y la cantidad exacta de supermercados afectados.
- Inventario actualizado de dispositivos Danfoss expuestos a internet y plan de remediación para los que corren firmware sin soporte.
- Normativa o auditoría obligatoria sobre seguridad en controladores industriales de la cadena de frío.
- Costos económicos del incidente: mercadería perdida, sucursales afectadas yeventuales sanciones.
Te puede interesar